Hakerzy przestawiali temperaturę w chłodniach: ataki na urządzenia IoT w Europie
Po atakach na chłodnie w sklepach cyberprzestępcy dobrali się do instalacji francuskiej służby krwi EFS. Eksperci przypominają, że słabo zabezpieczone urządzenia IoT to realne ryzyko.
Autor: Redakcja Thames CompassOpublikowano: 3 min czytania
Spis treści
Internet rzeczy (IoT), czyli urządzenia podłączone do sieci, od lat uchodzi za słabo zabezpieczony fragment cyfrowego świata. Seria ostatnich incydentów w Europie pokazuje, że ryzyko dotyczy nie tylko kamer czy routerów, lecz także sprzętu chroniącego żywność i preparaty medyczne.
Atak na chłodnie z osoczem
W nocy z 1 na 2 listopada 2026 roku we Francji zaatakowano systemy chłodnicze używane przez Établissement français du sang (EFS), publiczną instytucję odpowiedzialną za pobór i dystrybucję krwi. Według portalu Spider's Web incydent dotyczył m.in. instalacji w regionie Burgundia-Franche-Comté.
Napastnicy nie włamali się bezpośrednio do placówek medycznych, lecz do systemów firmy Coolworld, zewnętrznego dostawcy obsługującego urządzenia chłodnicze. Dzięki temu mogli zmieniać ustawienia temperatury w instalacjach, które normalnie pracują w okolicach -30 °C. W pewnym momencie nastawa wzrosła do 110 °C.
Nieprawidłowość zauważył technik na nocnym dyżurze i uruchomił działania zaradcze. Francuskie Ministerstwo Zdrowia zapewniło, że zdarzenie nie zakłóciło systemu transfuzji i nie wpłynęło na pacjentów. EFS początkowo informował o przechowywaniu próbek dawców, później przyznał, że w chłodniach było też zamrożone osocze przeznaczone do przetoczeń. Nie ujawniono liczby zaatakowanych urządzeń ani dokładnych odczytów temperatury.
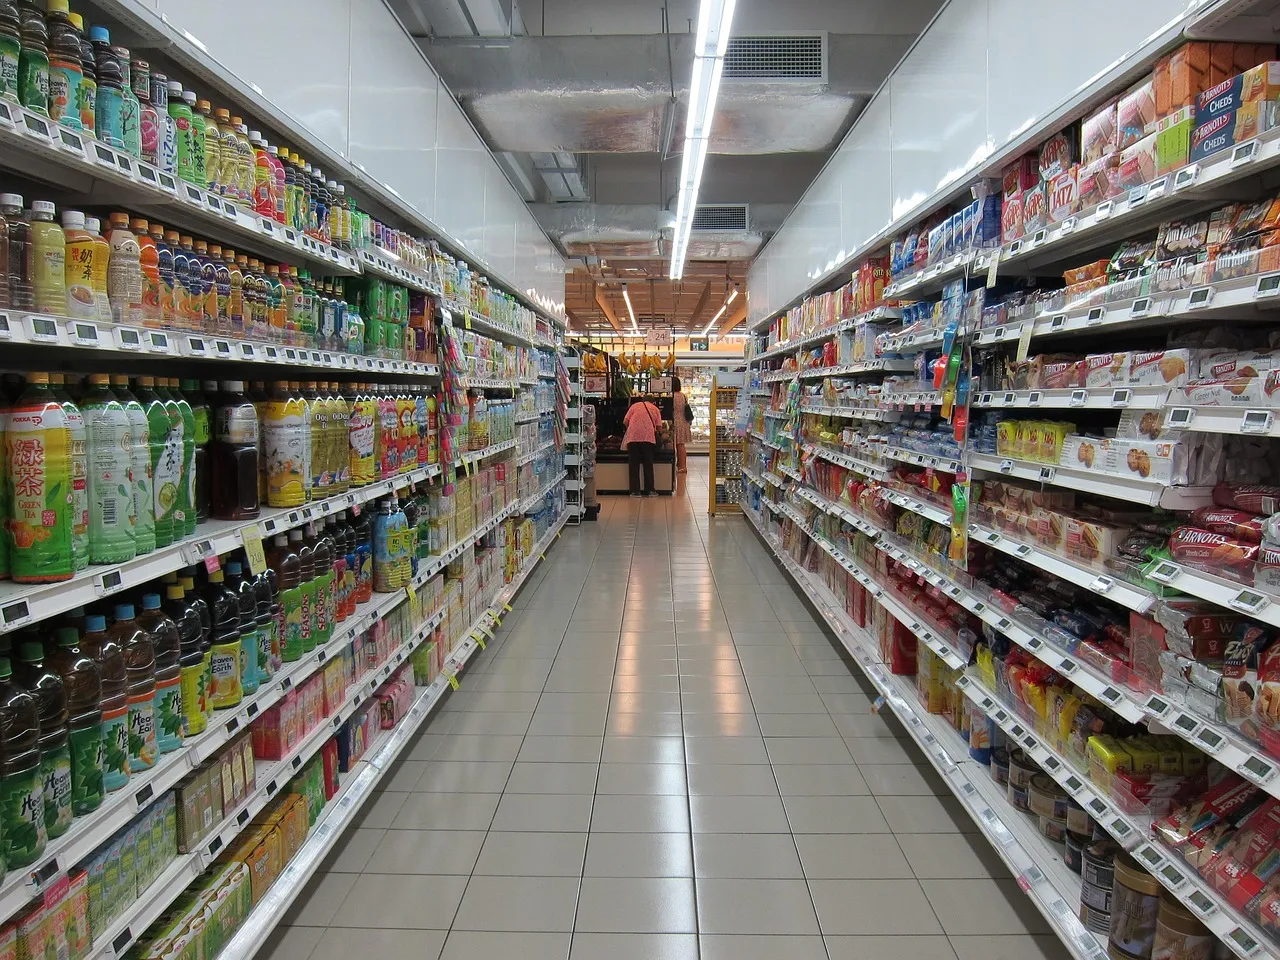
Wcześniej sklepy
Wcześniej opisywano serię ataków na zamrażarki w europejskich supermarketach. Problemy zgłaszano m.in. we Francji, Szwecji, Belgii, Irlandii i Estonii. W części sklepów temperaturę ustawiano nawet na 50–70 °C, a towar trzeba było wycofywać ze sprzedaży. Straty z wcześniejszych ataków we Francji szacowano na miliony euro. Antyweb wymienia wśród poszkodowanych zagraniczne sklepy Auchan.
Sterowniki Danfoss i ostrzeżenie francuskiego CERT
Autor Antyweb zwraca uwagę na sterowniki Danfoss AK-SM 800A. Według jego opisu miały mechanizm obejścia zwykłego logowania za pomocą kodu wyliczanego z daty produkcji. Badacze z Team82 mieli znaleźć także inne podatności, które producent następnie załatał.
Francuski CERT w październikowym ostrzeżeniu informował o masowych przejęciach urządzeń Danfoss oraz Copeland i Dixell. Zalecał aktualizację oprogramowania, zmianę domyślnych haseł oraz zabezpieczenie połączeń serwisowych, a także zwracał uwagę na panele administracyjne wystawione do internetu.
Antyweb przypomina też, że FBI ostrzegało przed masowymi atakami na IoT już w 2017 roku, po głośnym botnecie Mirai, który wykorzystywał zainfekowane kamery, rejestratory i routery do ataków DDoS. Autor podkreśla, że w przypadku chłodni skutków nie da się cofnąć kopią zapasową, a rozmrożonej żywności czy osocza nie można „przywrócić”. To jego ocena, a nie ustalenie służb.
Co mówią eksperci
Z opisu wynika, że do przejęcia urządzeń przyczyniły się zaniedbania użytkowników, jak domyślne hasła czy otwarty dostęp zdalny. Antyweb uważa jednak, że producenci powinni zakładać nierozważne zachowania klientów, jasno określać czas wsparcia i regularnie wydawać poprawki. W przypadku EFS pomogły monitoring i alarmy, dlatego autor postuluje dodatkowe zabezpieczenia fizyczne.
Co to oznacza dla Polaków w UK
Źródła nie opisują ataków w Wielkiej Brytanii. Wśród krajów dotkniętych atakami na sklepy wymieniono Irlandię, a Spider's Web wspomina też o podobnych zdarzeniach w Polsce. Dla użytkowników domowych płynie stąd ogólna wskazówka: urządzenia smart home warto aktualizować, zmieniać w nich domyślne hasła i nie wystawiać ich panelów do internetu bez potrzeby. Firmy korzystające ze zdalnie zarządzanych chłodni powinny sprawdzić zabezpieczenia dostępu serwisowego.
Źródła
Tekst przygotowany automatycznie przez AI na podstawie podanych źródeł i opublikowany bez wcześniejszej weryfikacji redakcji. Widzisz błąd? Użyj przycisku „Zgłoś błąd w artykule”.
Zdjęcia
- Okładka: „alexa, echo, smart home, box, jukebox”, autor: finnhart, licencja Licencja Pixabay; zmieniono kadr lub rozmiar.
- Zdjęcie 1: „grocery store, supermarket, retail, aisle, market”, autor: ccipeggy, licencja Licencja Pixabay; zmieniono kadr lub rozmiar.
Tagi
Udostępnij znajomym